Advisory · Buenos Aires · Desde 2023
NoHypeEngineering
Asesoría técnica en ciberseguridad y en ingeniería de software, para directorios, comités de riesgo y equipos de dirección.
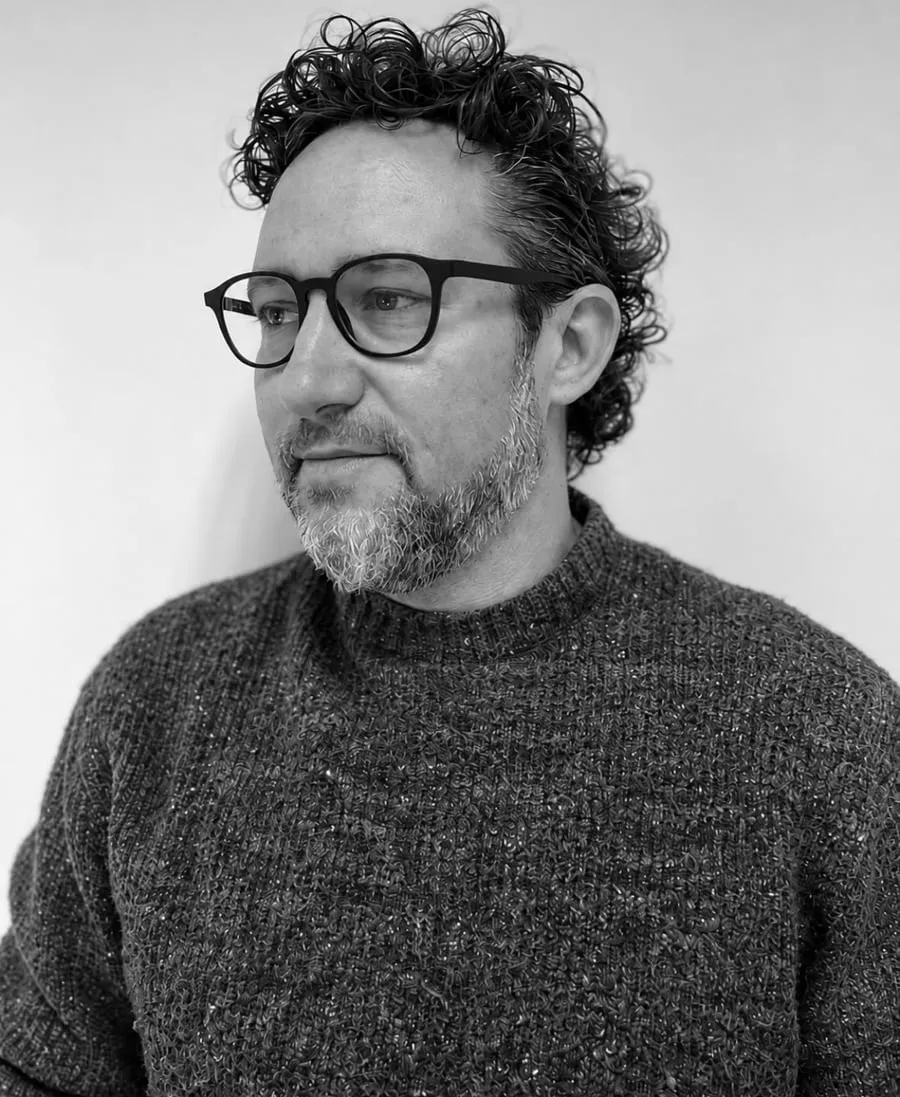
Dirigida por Ezequiel Gutesman
NoHype Engineering asesora a directorios, CEOs, CIOs y CISOs de organizaciones grandes en el gobierno del riesgo de ciberseguridad y, sobre esa base, en cómo llevar la ingeniería a escala. Su director pasó diez años en Onapsis —que protege aplicaciones críticas de negocio SAP y ERP—, armando primero su equipo de investigación en seguridad y dirigiendo después ingeniería e investigación en conjunto; antes, siete años como investigador en seguridad en CORE Security Technologies; y hasta hace poco fue Subdirector Ejecutivo del Centro Nacional de Ciberseguridad de Argentina, durante su formación.
Organizaciones con las que trabajó la firma
A algunas las asesoró desde afuera; en otras trabajó su director, como parte del equipo.

Dos prácticas, y uno de los dos problemas vive adentro del otro
La práctica principal es ciberseguridad. La segunda es ingeniería de software, y no está ahí por completar un catálogo: buena parte del riesgo de una organización grande no se arregla comprando una herramienta más, sino cambiando cómo sus equipos construyen y operan software. Por eso la firma hace las dos cosas, y en ese orden.
Ciberseguridad para directorios y equipos de dirección
Que la dirección entienda su riesgo de ciberseguridad en términos de negocio y pueda decidir dónde invertir.
- Gobierno del ciber-riesgo y reporte al directorio
- Evaluación de madurez y hoja de ruta de inversión priorizada
- Arquitectura de seguridad y reducción de la superficie de exposición
- Preparación regulatoria y de infraestructura crítica
- Preparación ante incidentes, con ejercicios junto a la dirección
Transformación de ingeniería
Cambiar cómo una organización de ingeniería grande entrega software, con la seguridad incorporada al proceso y no pegada al final.
- Delivery y DevSecOps a escala, medidos con DORA y SPACE para la dirección
- Diseño de organizaciones de ingeniería grandes
- Modernización de arquitectura y plataforma, con un plan de deuda técnica
- Profesionalización de equipos de investigación e innovación
La conversación suele empezar en el equipo técnico
El mandato es de la dirección, pero la primera llamada casi nunca sale de ahí: sale de un CTO, de un head de ingeniería o de un CISO que ya sabe dónde está el problema y necesita que alguien lo ponga, en los términos correctos, en la mesa donde se decide. La firma trabaja con esa persona desde el principio y hasta el final.
Empieza con quien ve el problema
Una conversación técnica, sin presentación comercial, con quien convive con el sistema todos los días.
Llega a la mesa donde se decide
El mismo diagnóstico, traducido a impacto en la operación, los ingresos y la regulación, para que el directorio lo pueda comparar con sus otras prioridades.
Vuelve al equipo como un plan
La decisión baja con quién hace qué, en qué orden y cómo se mide. Una recomendación que se queda en la presentación no cambió nada.
Cuatro formas de trabajar juntos
El formato depende de la decisión que la organización tiene que tomar, y de cuánto de esa decisión ya está tomada.
Asesor permanente
Un rol de asesoría estable para el directorio, un comité de riesgo o el equipo de dirección, con sesiones periódicas y disponibilidad para decisiones críticas.
EntregableInformes periódicos de riesgo y un registro escrito de las recomendaciones.
Evaluación acotada
Una revisión de cuatro a ocho semanas de la postura de ciberseguridad o de las prácticas de ingeniería, a partir de entrevistas y de documentos y datos de la organización.
EntregableUn informe escrito con hallazgos y una hoja de ruta priorizada.
Acompañamiento de transformación
La firma trabaja junto al equipo interno durante un programa de transformación de seguridad o de ingeniería de varios meses.
EntregableGobierno del programa, métricas de avance y traspaso a líderes internos.
Acompañamiento técnico del equipo
La firma trabaja junto al equipo que ejecuta —arquitectura, seguridad de aplicaciones, prácticas de entrega— cuando la decisión ya está tomada y lo que falta es llevarla a cabo.
EntregableDecisiones técnicas documentadas y líderes internos que pueden sostenerlas.
Qué significa "no hype" en la práctica
- Riesgo en términos de negocioLos hallazgos se expresan como impacto en la operación, los ingresos y la regulación, para que la dirección los pueda comparar con otras prioridades.
- Medir primeroLas recomendaciones parten de los datos de la propia organización: incidentes, resultados de auditoría y métricas de entrega.
- Tecnología probadaLas herramientas y los marcos se eligen para el problema concreto que tiene la organización.
- Seguridad dentro de la ingenieríaLa seguridad va en las revisiones de diseño, en los pipelines y en la definición de terminado.
- Decisiones por escritoLas recomendaciones y decisiones se registran con su contexto, para que el próximo equipo entienda el razonamiento.
Veinte años en la industria y en el Estado
De acá sale lo que la firma ofrece: los roles, los años y los equipos que condujo su director, en empresas de producto y en el Estado.
- 2026
Subdirector Ejecutivo
Centro Nacional de Ciberseguridad (Argentina)
Formación del Centro Nacional de Ciberseguridad para el Gobierno Nacional. Dirección técnica y liderazgo del grupo de gobernanza. Trabajé en la definición de las infraestructuras críticas de la información, en el marco regulatorio y en las capacidades técnicas de los organismos del Sector Público Nacional.
- 2023 —
Fractional CTO · VP of Engineering · Tech coach
NoHype Engineering
Trabajo con líderes de ingeniería de empresas en crecimiento acelerado en prácticas de SDLC, armado de equipos, arquitectura y due diligence.
- 2017 – 2023
VP of Engineering & Security Research
Onapsis
A cargo del producto principal y de la investigación en seguridad. Arquitectura de software, SDLC, QA, soporte, seguridad de producto, equipos de penetration testing y coaching de liderazgo.
- 2012 – 2017
Director of Research
Onapsis
Armé el equipo de investigación en seguridad desde cero. Innovación de producto, prototipos, patentes, publicaciones en conferencias y servicios de penetration testing.
- 2005 – 2012
Security Researcher
CORE Security Technologies
Investigación de nuevos vectores de ataque en aplicaciones web, redes inalámbricas y otras tecnologías, y penetration testing. Coinventor de tres de las patentes listadas más abajo y speaker en Black Hat USA, Hack.lu, FIRST y PyCon Argentina, entre otras.
- 2004 – 2005
Desarrollador
Digbang!
Desarrollo web en PHP, .NET y Perl.
- 2001 – 2012
Profesor de programación · Dirección de proyectos especiales en Informática
Escuela Técnica ORT
Di clases de programación, dirigí proyectos especiales en Informática y asesoré en la currícula de computación.
Docencia
Módulo de Seguridad de la Información, Maestría en Management + Analytics (MIND)Universidad de San Andrés · 2017–2020
Docente de programación y dirección de proyectos especiales, especialidad InformáticaEscuela Técnica ORT · 2001–2012
Comunidad
Speaker en 2013; después en el comité de contenidos, selección de charlas de la conferenciaEkoparty · 2020–2024
Formación
Ciencias de la ComputaciónUniversidad de Buenos Aires
Engineering Leadership for Emerging LeadersMIT Professional Education · 2017
Técnico en computación, cum laudeEscuela Técnica ORT · 2000
Charlas, papers y patentes
La mayor parte de este trabajo viene de CoreLabs y Onapsis Research, hecho junto a colegas que figuran como coautores.
| Año | Evento | Título |
|---|---|---|
| 2014 | NoSuchCon, París | Blended Web and Database Attacks on Real-time, In-Memory Platforms |
| 2013 | Ekoparty, Buenos Aires | ERP Security: How Hackers Can Open the Safe and Take the Jewelscon Jordan Santasieri |
| 2012 | PyCon Argentina | No toca BOTOn: Amazon Web Services desde Pythoncon Fernando Russ |
| 2011 | Hack.lu | Abusing the Windows WiFi Native API to Create a Covert Channelcon Andrés Blanco |
| 2009 | FIRST, Santiago | Attacker-centric risk assessment and metricscon Fernando Miranda |
| 2008 | Hack.lu | gFuzz: An Instrumented Web Application Fuzzing Environment |
| 2007 | Black Hat USA | A Dynamic Technique for Enhancing the Security and Privacy of Web Applicationscon Ariel Waissbein y Ariel Futoransky |
| Año | Evento | Título |
|---|---|---|
| 2011 | Hack.lu | Abusing the Windows WiFi Native API to Create a Covert Channelcon Andrés Blanco |
| 2010 | ACM CSIIRW | The impact of predicting attacker tools in security risk assessmentscon Ariel Waissbein · doi:10.1145/1852666.1852752 |
| 2008 | Hack.lu | gFuzz: An Instrumented Web Application Fuzzing Environment |
| 2007 | Black Hat USA | A Dynamic Technique for Enhancing the Security and Privacy of Web Applicationscon Ariel Futoransky y Ariel Waissbein |
| Número | Año | Título |
|---|---|---|
| US 10,257,228 | 2019 | Real-time detection and prevention of segregation of duties violations in business-critical applicationsOnapsis |
| US 9,923,917 | 2018 | Automatic calculation of cyber-risk in business-critical applicationsOnapsis |
| US 9,183,397 | 2015 | Automated computer security compromise as a serviceCore Security |
| US 8,146,135 | 2012 | Establishing and enforcing security and privacy policies in web-based applications (continuación)Core Security |
| US 7,831,995 | 2010 | Establishing and enforcing security and privacy policies in web-based applicationsCore Security |